Ролевая модель и права доступа
Эта страница объясняет, от чего зависит, что пользователь видит в системе и что может делать. Настройки, о которых здесь идёт речь, задаёт Интегратор или Администратор в диалоге редактирования пользователя — см. раздел Пользователи.
Пять уровней доступа
Права пользователя складываются из пяти независимых настроек. Каждая отвечает на свой вопрос:
| Уровень | На какой вопрос отвечает | Где настраивается |
|---|---|---|
| Компания | В какой части иерархии работает пользователь | Вкладка «Пользователь» → поле «Компания» |
| Роль | Какие действия ему в принципе разрешены | Вкладка «Права и роли» → поле «Роль» |
| Доступные разделы | Какие разделы верхнего меню он видит | Вкладка «Интерфейс» |
| Группы объектов | Какие объекты он видит и что может с ними делать | Вкладка «Права доступа» |
| Контейнеры | Какие геозоны, водители, ключи, шаблоны, ретрансляции и оповещения ему доступны | Вкладка «Контейнеры» |
Уровни не заменяют друг друга, а работают вместе. Например, пользователю с ролью «Пользователь» разрешено редактировать объекты, но отредактировать он сможет только объекты тех групп, в которых ему выдано право «Редактировать объекты».
Обычный пользователь (роли «Наблюдение», «Демонстрация», «Пользователь») видит только то, к чему ему явно открыли доступ через группы объектов и контейнеры — даже внутри собственной компании. Интегратор и Администратор видят всё в своей компании и в её дочерних компаниях без дополнительных настроек.
Компания и иерархия
Каждый пользователь принадлежит одной компании. Компании выстраиваются в дерево: у компании может быть родительская компания и любое число дочерних.
- Пользователю доступна его компания и все её дочерние компании (на любую глубину). Родительская компания и «соседние» компании того же уровня ему не видны.
- Список компаний и пользователей в Панели управления всегда ограничен этим деревом — это касается всех ролей, включая Администратора.
- Интегратор и Администратор автоматически видят все объекты, группы объектов и контейнеры своей компании и её дочерних компаний.
- Для остальных ролей компания сама по себе доступа к объектам не даёт — его дают группы объектов и контейнеры.
Если компания заблокирована, войти в систему не смогут пользователи этой компании и всех её дочерних компаний: при следующем запросе их работа будет завершена. Пользователей родительской компании блокировка не затрагивает. Так же действует флажок «Заблокирован» у отдельного пользователя.
Как выстроить иерархию на практике, описано в разделе Иерархия сервиса.
Роли
Роль — это готовый набор прав. В системе пять ролей, каждая следующая включает все возможности предыдущей:
| Роль | Что видит | Что может изменять |
|---|---|---|
| Наблюдение | Только Слежение и Диспетчер: текущее положение и состояние объектов. История, треки, отчёты, аналитика недоступны | Ничего не изменяет. Может отправлять команды, если это разрешено в группе объектов |
| Демонстрация | Все рабочие разделы: Аналитика, Слежение, История, Треки, Отчёты, Водители, Сервис, Диспетчер | Ничего не изменяет; Панель управления недоступна |
| Пользователь | То же, что «Демонстрация», плюс Панель управления | Объекты, группы объектов, геозоны, водителей, ключи, команды, оповещения и т.д. — в пределах прав, выданных в группах объектов и контейнерах |
| Интегратор | То же, плюс разделы Панели управления «Компании», «Пользователи», «Шаблоны отчётов», «Журнал действий» | Управляет компаниями, пользователями, контейнерами, создаёт новые объекты, переносит объекты между компаниями. Видит и изменяет всё в своей компании и её дочерних компаниях без выдачи прав в группах и контейнерах |
| Администратор | То же, плюс раздел Панели управления «Сервер» | То же, что Интегратор, плюс серверные настройки. Только Администратор может назначить роль «Администратор» другому пользователю |
Новому пользователю по умолчанию назначается роль Пользователь.
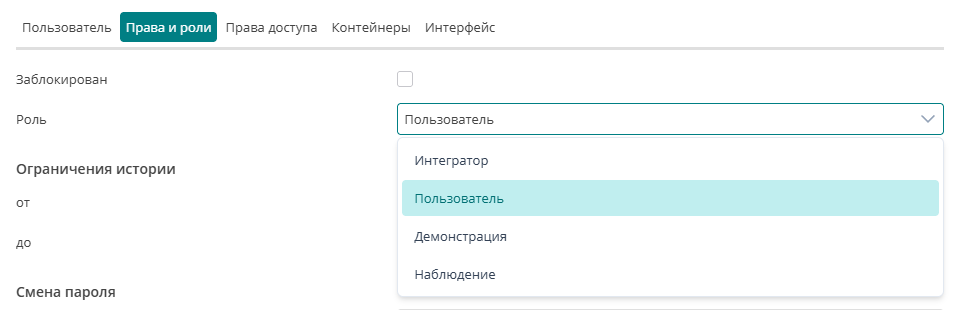
При создании или редактировании пользователя ему нельзя выдать роль, разделы или права выше собственных. Интегратор может создавать других Интеграторов, но не Администраторов; роль «Администратор» даже не показывается в списке, если у редактирующего её нет.
Доступные разделы
Роль задаёт верхнюю границу, а флажки на вкладке «Интерфейс» позволяют сузить набор разделов верхнего меню для конкретного пользователя:
- Аналитика, История, Треки, Отчёты, Водители, Сервис — работают только у ролей не ниже «Демонстрации»: у роли «Наблюдение» эти разделы не появятся, даже если флажки отмечены;
- Диспетчер — доступен любой роли;
- Данные — открывает разделы Данные и Диагностика с сырыми пакетами от устройств.
Раздел Слежение отдельным флажком не настраивается. Панель управления появляется автоматически у ролей «Пользователь», «Интегратор» и «Администратор».
Смена роли сбрасывает флажок «Данные». После выбора новой роли проверьте вкладку «Интерфейс».
Дополнительно на вкладке «Права и роли» можно задать Ограничения истории — период («от» и «до»), за пределами которого пользователь не увидит историю и отчёты. Собственные ограничения истории пользователь изменить не может.
Группы объектов: доступ к объектам
Группа объектов — это не только способ упорядочить список, но и единственный способ открыть обычному пользователю доступ к объектам. Пользователь видит объект, только если объект входит хотя бы в одну группу, куда добавлен этот пользователь.
Для каждой пары «пользователь — группа» задаётся свой набор прав:
Права доступа к объектам — действуют на все объекты группы:
- Редактировать объекты — изменять настройки объектов, параметры и датчики;
- Редактировать IMEI — менять идентификатор устройства (автоматически включает «Редактировать объекты»);
- Удалять объекты — удалять объекты группы;
- Отправлять команды — отправлять команды на устройства объектов группы.
Групповые права доступа — действуют на саму группу:
- Редактировать группу — менять название и состав объектов;
- Управлять участниками — добавлять и удалять пользователей группы и выдавать им права (автоматически включает «Редактировать группу»);
- Удалить группу — удалять группу.
Шаблоны прав доступа отмечают готовый набор флажков:
- Только чтение — все флажки сняты: пользователь видит объекты группы, но ничего с ними не делает;
- Оператор — «Отправлять команды»;
- Диспетчер — все права доступа к объектам: «Редактировать объекты», «Редактировать IMEI», «Удалять объекты», «Отправлять команды»;
- Полный доступ — все флажки, включая групповые права.
Цветная метка у группы в списке показывает, какому шаблону соответствуют её права. Если набор флажков не совпадает ни с одним шаблоном, права считаются нестандартными.
Как работают права групп:
- Если объект входит в несколько групп, действие с ним разрешено, если оно разрешено хотя бы в одной из этих групп.
- Права на изменение объектов действуют только вместе с ролью не ниже «Пользователь». Право «Отправлять команды» действует при любой роли.
- Пользователь без права «Управлять участниками» не может добавлять в группу других пользователей. Пользователь с этим правом может выдать другим только те права, которые есть у него самого в этой группе.
- Пользователь может добавить в группу только те объекты, которые видит сам, и не может с помощью группы получить на объект больше прав, чем у него уже есть.
Открыть пользователю доступ к группе можно двумя способами: на вкладке «Права доступа» в диалоге пользователя или в разделе Панели управления «Группы объектов», добавив пользователя в группу.
Группы геозон, водителей, ключей и оповещений доступа не дают: они служат только для упорядочивания. Доступ к их содержимому определяется контейнером (см. ниже).
Контейнеры: доступ к общим справочникам
Контейнер — это «папка» компании для общих справочников. В контейнерах хранятся:
- геозоны и группы геозон;
- водители и группы водителей;
- ключи и метки и их группы;
- шаблоны отчётов;
- шаблоны команд;
- ретрансляции;
- оповещения и группы оповещений.
Объекты в контейнерах не хранятся — доступ к ним даётся через группы объектов.
При создании компании для неё автоматически создаётся контейнер с тем же названием. Интегратор может создать в компании дополнительные контейнеры — например, чтобы геозоны одного филиала не были видны сотрудникам другого. При создании геозоны, водителя, ключа и других элементов в диалоге выбирается поле Контейнер, в который элемент попадёт.
Пользователь может состоять в нескольких контейнерах. Для каждого контейнера права задаются отдельно, по группам:
| Группа прав | Просмотр | Создание | Изменение | Удаление |
|---|---|---|---|---|
| Права геозон | Просмотр геозон | Добавить геозону | Редактирование геозоны | Удалить геозону |
| Права водителя | Просмотр водителей | Создать водителя | Редактировать водителя | Удалить водителя |
| Права ключа водителя | Просмотр ключей/меток | Создать ключ/метку | Редактировать ключ/метку | Удалить ключ/метку |
| Права шаблонов отчета | Просмотр шаблонов отчётов | Создать шаблон отчёта | Редактировать шаблон отчёта | Удалить шаблон отчёта |
| Права шаблонов команд | Просмотр шаблонов команд | Создать шаблон команды | Редактировать шаблон команды | Удалить шаблон команды |
| Права ретрансляций | Просмотр ретрансляций | Создать ретрансляцию | Редактировать ретрансляцию | Удалить ретрансляцию |
Группа Права контейнера («Редактирование контейнера», «Управлять участниками», «Удалить контейнер») относится к самому контейнеру. Создавать, переименовывать, удалять контейнеры и менять их состав могут только Интегратор и Администратор, поэтому для пользователей с другими ролями эти флажки ни на что не влияют.
Как работают права контейнеров:
- Без контейнера пользователь с ролью ниже «Интегратор» не видит ни геозон, ни водителей, ни ключей, ни шаблонов, ни ретрансляций, ни оповещений.
- Оповещения контейнера видны любому его участнику; для остальных справочников нужен соответствующий флажок «Просмотр…».
- Для геозон, водителей, ключей и шаблонов отчётов флажки создания, изменения и удаления автоматически включают просмотр. Для шаблонов команд и ретрансляций флажок «Просмотр…» нужно отметить отдельно.
- Изменять содержимое контейнера можно только при роли не ниже «Пользователь».
Шаблоны прав доступа для контейнера:
- Нет доступа — все флажки сняты: пользователь видит контейнер в своём списке, но не его содержимое;
- Только чтение — все флажки «Просмотр…»;
- Оператор — просмотр, создание и изменение;
- Диспетчер — просмотр, создание, изменение и удаление;
- Полный доступ — все флажки, включая группу «Права контейнера».
Как и у групп объектов, цветная метка у контейнера в списке показывает подходящий шаблон или нестандартные права.
Контейнерами компании управляют в диалоге редактирования компании, на вкладке «Контейнеры»; права отдельного пользователя — на вкладке «Контейнеры» в его диалоге.
Пример
В компании «Филиал Север» работает диспетчер Иванов с ролью Пользователь. Ему настроены:
- группа объектов «Самосвалы» с правами «Редактировать объекты» и «Отправлять команды»;
- группа объектов «Легковые» с шаблоном «Только чтение»;
- контейнер «Филиал Север» с правами «Просмотр геозон», «Добавить геозону», «Просмотр водителей».
В результате Иванов:
- видит самосвалы и легковые машины, но не видит другие объекты компании;
- может менять настройки самосвалов и отправлять им команды, а легковые машины может только просматривать;
- видит геозоны филиала и может создавать новые, но не может редактировать или удалять существующие;
- видит водителей филиала, но не может их изменять;
- не видит ключей и меток, шаблонов отчётов и ретрансляций;
- не может управлять пользователями и компаниями: для этого нужна роль «Интегратор».
Почему пользователь не видит…
| Ситуация | Что проверить |
|---|---|
| Пользователя выбрасывает из системы сразу после входа | Флажок «Заблокирован» у пользователя; статус его компании и всех вышестоящих компаний |
| Нет объектов (или видны не все) | Добавлен ли пользователь в группы объектов и входят ли нужные объекты в эти группы |
| Нет разделов История, Отчёты, Аналитика | Роль не ниже «Демонстрация»; флажки на вкладке «Интерфейс» |
| Нет Панели управления | Роль не ниже «Пользователь» |
| Нет разделов «Компании», «Пользователи», «Шаблоны отчётов», «Журнал действий» | Роль «Интегратор» или «Администратор» |
| Нет геозон, водителей, ключей, шаблонов | Добавлен ли пользователь в контейнер и отмечен ли флажок «Просмотр…» |
| Не удаётся изменить объект | Роль не ниже «Пользователь» и право «Редактировать объекты» в одной из групп объекта |
| Не удаётся отправить команду | Право «Отправлять команды» в одной из групп объекта |
| Нет раздела Данные | Флажок «Данные» на вкладке «Интерфейс» |